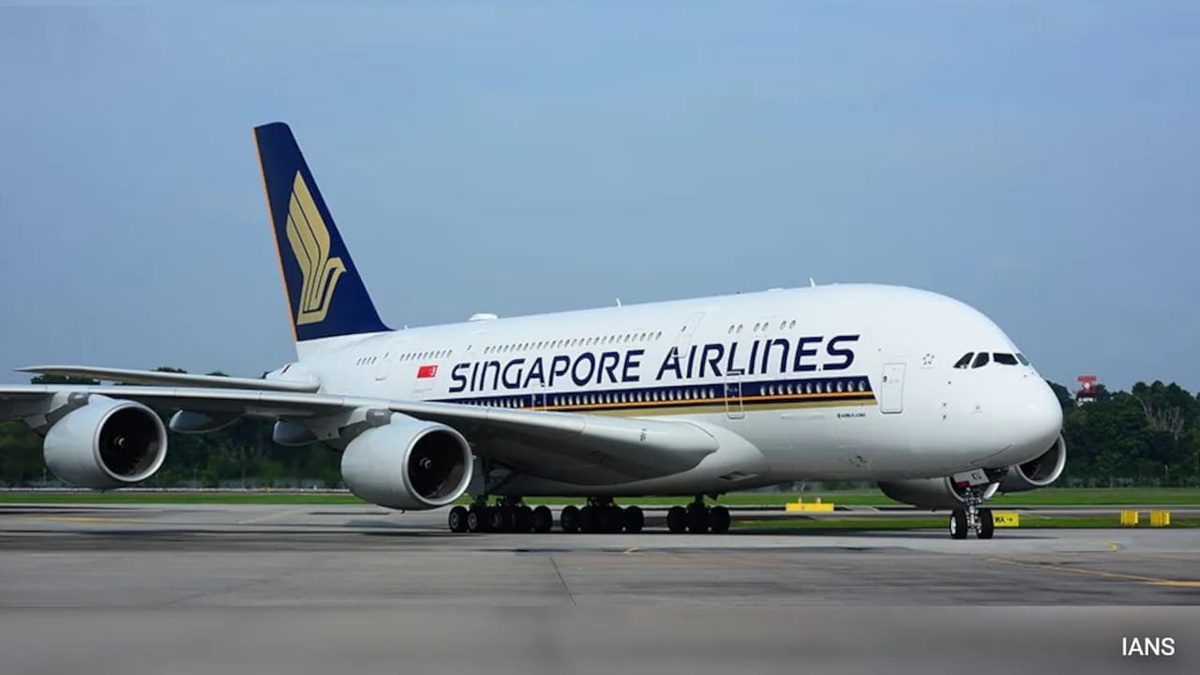
વિશ્વભરની વિમાન કંપનીઓને ટેક્નોલોજી સેવા પૂરી પાડતી અગ્રણી કંપની એમાડેિયસ (Amadeus) માં સર્જાયેલી સાયબર સુરક્ષાની ગંભીર ત્રુટિને કારણે સિંગાપોર એરલાઈન્સના આશરે ૪૬,૦૦૦ જેટલા બુકિંગ રેકોર્ડ્સ પ્રભાવિત થયા હોવાની સત્તાવાર પુષ્ટિ કરવામાં આવી છે. આ સુરક્ષા ભંગની ઘટનામાં માત્ર સિંગાપોર એરલાઈન્સ જ નહીં, પરંતુ કેથે પેસિફિક એરવેઝ, જાપાન એરલાઈન્સ, મલેશિયા એરલાઈન્સ અને સાઉથ કોરિયાની એસિયાના એરલાઈન્સ જેવી વૈશ્વિક સ્તરની અનેક નામાંકિત વિમાન કંપનીઓના ગ્રાહકોનો ડેટા પણ લીક થયો હોવાના અહેવાલો સામે આવ્યા છે. એમાડેિયસ દ્વારા ટ્રાવેલ બુકિંગ ડિસ્પ્લે એન્વાયર્નમેન્ટમાં રહેલી સુરક્ષા નબળાઈને ધ્યાનમાં રાખીને આ સાયબર ઘટનાને અંજામ આપવામાં આવ્યો હોવાનું પ્રાથમિક તપાસમાં બહાર આવ્યું છે.
સિંગાપોર એરલાઈન્સ દ્વારા આપવામાં આવેલી સત્તાવાર માહિતી અનુસાર, આ સાયબર હુમલાને કારણે ગ્રાહકોના નામ, બુકિંગ રેફરન્સ નંબર, પ્રવાસનું આયોજન (ટ્રાવેલ આઇટિનરી) અને બુકિંગ ક્લાસ જેવી મહત્વપૂર્ણ માહિતી સુરક્ષિત રહી નથી. આ ઉપરાંત, આશરે ૬૨૦ જેટલા બુકિંગ રેકોર્ડ્સ માટે ગ્રાહકોના ઈમેલ એડ્રેસ, ફોન નંબર, પાસપોર્ટ કે પ્રવાસ દસ્તાવેજની વિગતો તેમજ ક્રિસફ્લાયર મેમ્બરશિપ નંબર પણ અનધિકૃત રીતે એક્સેસ થયા હોવાની શક્યતા વ્યક્ત કરવામાં આવી છે. જો કે, રાહતની વાત એ છે કે એમાડેિયસે પુષ્ટિ કરી છે કે આ ઘટનામાં ગ્રાહકોના બેંક ખાતા કે ક્રેડિટ કાર્ડ જેવી નાણાકીય વિગતો લીક થઈ નથી અને કોઈપણ બુકિંગમાં છેડછાડ કે ફેરફાર કરવામાં આવ્યા નથી.
આ સાયબર ઘટના સામે આવ્યા બાદ સિંગાપોર એરલાઈન્સે પોતાની આંતરિક આઈટી પ્રણાલી સુરક્ષિત હોવાનું સ્પષ્ટ કર્યું છે અને સાવચેતીના પગલા રૂપે આગામી સમયમાં મુસાફરી કરનાર પ્રભાવિત ગ્રાહકોનો સંપર્ક કરીને તેમના બુકિંગ રેફરન્સ નંબર્સ બદલવાની પ્રક્રિયા હાથ ધરી છે. અગાઉ કેથે પેસિફિક અને જાપાન એરલાઈન્સે પણ અનુક્રમે ૫૩,૦૦૦ બુકિંગ અને ૯૨,૦૦૦ ગ્રાહકો પ્રભાવિત થયા હોવાની જાહેરાત કરી હતી. હાલમાં સમગ્ર ઉડ્ડયન ક્ષેત્રે ડિજિટલ ડેટાની સુરક્ષા અને એમાડેિયસ જેવા થર્ડ-પાર્ટી ટેક્નોલોજી વેન્ડર્સની સુરક્ષા વ્યવસ્થા સામે ગંભીર સવાલો ઊભા થયા છે, જેને લઈને એરલાઈન્સ કંપનીઓ દ્વારા ગ્રાહકોના ડેટા રક્ષણ માટે વધારાના સુરક્ષા પગલાં લેવામાં આવી રહ્યા છે.