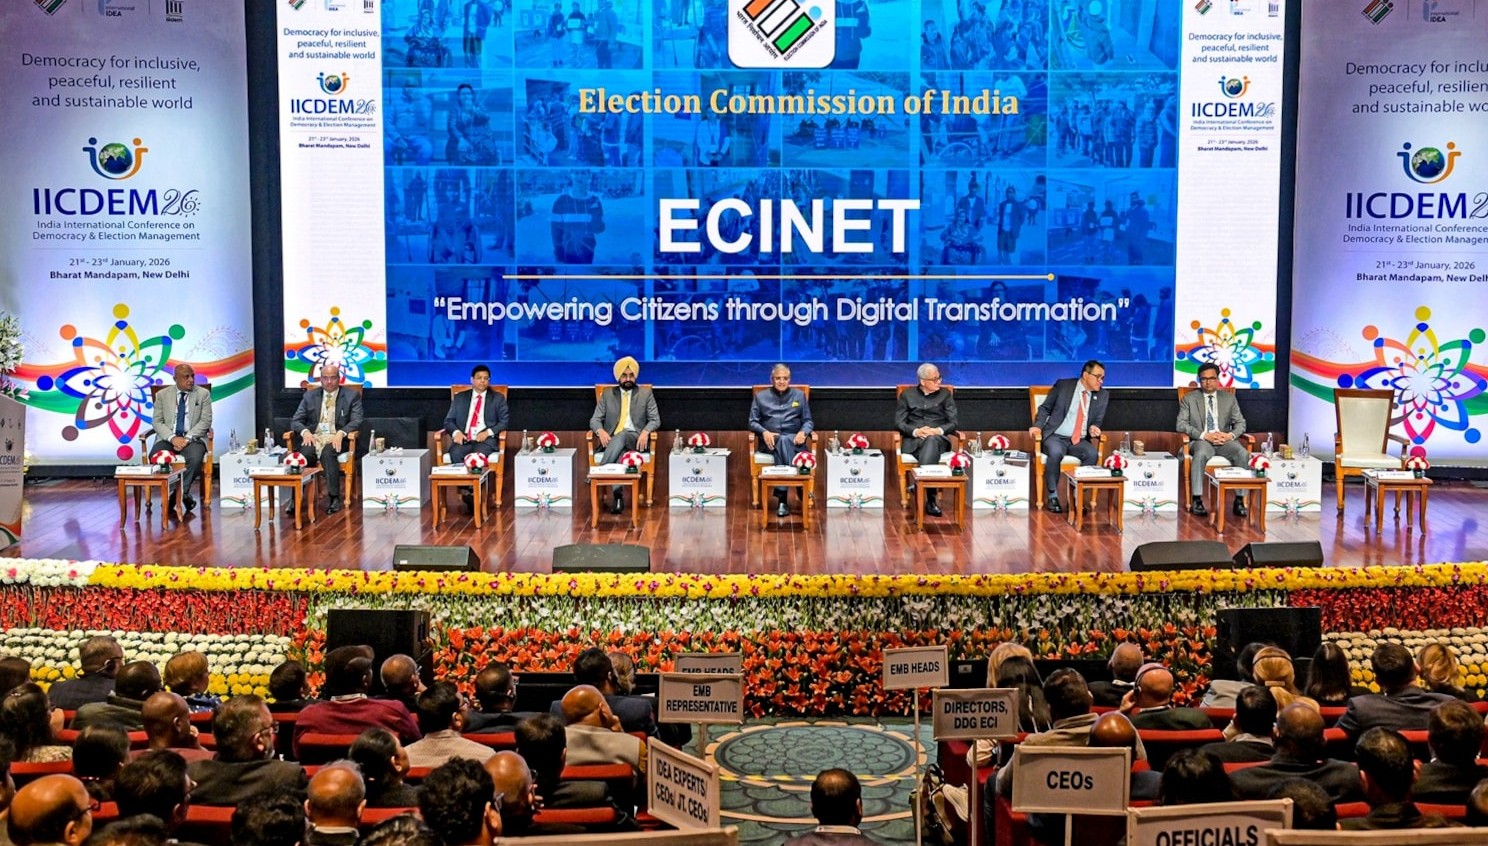
ભારતીય ચૂંટણી પંચ દ્વારા આ વર્ષે જાન્યુઆરી માસમાં શરૂ કરવામાં આવેલા 'ઈસીઆઈનેટ' પ્લેટફોર્મની સુરક્ષા ખામીઓ અંગે દેશની સર્વોચ્ચ સાયબર સુરક્ષા એજન્સીને મહિનાઓ અગાઉ જ ચેતવણી આપવામાં આવી હોવાનો ચોંકાવનારો ઘટસ્ફોટ થયો છે. આ મામલે ચૂંટણી પંચમાં વિવાદ ઊભો થાય તે પહેલાં જ એક સાયબર સુરક્ષા સંશોધકે આ ગંભીર ત્રુટિઓ ઉજાગર કરી હતી. દેશની સાયબર કટોકટી પ્રતિભાવ ટીમ દ્વારા આ અંગે જણાવવામાં આવ્યું છે કે નોંધાયેલી ખામીઓ પૈકી એક મહત્વપૂર્ણ સુરક્ષા છીંડું સુધારી લેવાયું છે, જ્યારે બાકીની સમસ્યાઓનું નિરાકરણ લાવવાની કામગીરી હજુ પણ ચાલી રહી છે.
સાયબર સુરક્ષા નિષ્ણાતે જુલાઈ માસમાં ચૂંટણી પંચની વેબસાઇટ અને એપ્લિકેશનમાં રહેલી ગંભીર નબળાઈઓ અંગે સંબંધિત સત્તાવાળાઓને વિસ્તૃત અહેવાલ સુપરત કર્યો હતો. આ તપાસમાં સૌથી ચિંતાજનક બાબત એ સામે આવી હતી કે આ પ્લેટફોર્મની લાઈવ સિસ્ટમમાંથી ચૂંટણી અધિકારીઓની અંગત માહિતી કોઈપણ પ્રકારના લોગિન કે ઓળખ ચકાસણી વિના જ બહાર આવી રહી હતી. આ ખામીના કારણે ચૂંટણી કામગીરી સાથે જોડાયેલા અધિકારીઓના નામ, અંગત મોબાઈલ નંબર અને તેમના હોદ્દા જેવી અત્યંત સંવેદનશીલ વિગતો સરળતાથી ઉપલબ્ધ થઈ જતી હતી, જે સુરક્ષાની દ્રષ્ટિએ અત્યંત જોખમી સાબિત થઈ શકે તેમ હતું.
સંશોધક દ્વારા કરવામાં આવેલા દાવા મુજબ, વિવિધ રાજ્યો, જિલ્લાઓ અને વિધાનસભા મતવિસ્તારોમાં આ સમસ્યા વ્યાપક સ્તરે ફેલાયેલી હોવાની શક્યતા હતી. પ્રાથમિક તબક્કે ચૂંટણી તંત્ર તરફથી કોઈ નક્કર પ્રતિસાદ ન મળતાં આ મામલો દેશની સાયબર સુરક્ષા એજન્સી સમક્ષ લઈ જવાયો હતો. ત્યારબાદ ઓક્ટોબર મહિનામાં એજન્સીએ સ્પષ્ટતા કરી હતી કે સિસ્ટમના એન્ક્રિપ્શન સાથે સંકળાયેલી એક મહત્વની નબળાઈ સંબંધિત તંત્ર દ્વારા દૂર કરવામાં આવી છે. જોકે, અન્ય ટેકનિકલ ખામીઓ હજુ પણ સંપૂર્ણપણે દૂર ન થઈ હોવાથી દેશની ચૂંટણી પ્રણાલી સાથે સંકળાયેલા મહત્વના ડેટાની સુરક્ષા સામે ગંભીર સવાલો ઊભા થયા છે.