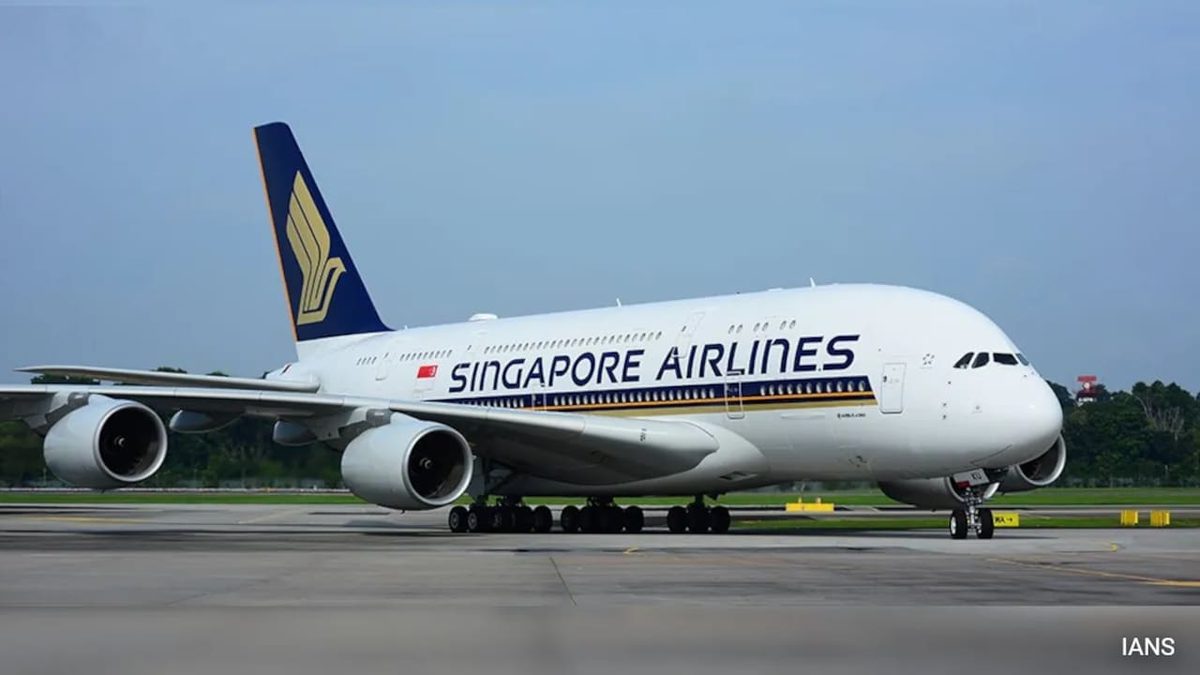
વૈશ્વિક સ્તરે એરલાઇન ક્ષેત્રે ડેટા સુરક્ષાને લઈને એક મોટી ચિંતાજનક ઘટના સામે આવી છે, જેમાં સિંગાપોર એરલાઈન્સે મંગળવારે જણાવ્યું હતું કે તેમની રિઝર્વેશન ટેક્નોલોજી પૂરી પાડતી કંપની 'એમાડેિયસ' (Amadeus) માં થયેલા સાયબર સુરક્ષા ભંગને કારણે અંદાજે ૪૬,૦૦૦ બુકિંગ રેકોર્ડ્સ પ્રભાવિત થયા છે. આ ગંભીર સુરક્ષા ચૂકનો ભોગ બનનારી સિંગાપોર એરલાઈન્સ એકમાત્ર વિમાન કંપની નથી, પરંતુ અગાઉ કેથે પેસિફિક એરવેઝ, જાપાન એરલાઈન્સ, સાઉથ કોરિયાની એશિયાના એરલાઈન્સ અને મલેશિયા એરલાઈન્સે પણ આ જ પ્રકારની ડેટા ચોરી કે ભંગની પુષ્ટિ કરી છે. આ તમામ એરલાઈન્સ પોતાના ટિકિટ બુકિંગ અને રિઝર્વેશન માટે એમાડેિયસની સિસ્ટમનો ઉપયોગ કરતી હોવાથી આ વૈશ્વિક સાયબર હુમલાની વ્યાપક અસર જોવા મળી રહી છે.
સિંગાપોર એરલાઈન્સ દ્વારા આપવામાં આવેલી સત્તાવાર માહિતી મુજબ, આ સાયબર ભંગ દરમિયાન ગ્રાહકોના નામ, બુકિંગ રેફરન્સ નંબર, પ્રવાસનું આયોજન (ટ્રાવેલ ઇટિનરરીઝ) અને બુકિંગ ક્લાસ જેવી મહત્વપૂર્ણ માહિતી લીક થઈ હોઈ શકે છે. આટલું જ નહીં, આમાંથી આશરે ૬૨૦ જેટલા બુકિંગ રેકોર્ડ્સ માટે ગ્રાહકોના ઈમેલ એડ્રેસ, ફોન નંબર, ટ્રાવેલ ડોક્યુમેન્ટની વિગતો અને ક્રીસફ્લાયર (KrisFlyer) મેમ્બરશિપ નંબર સુધી પણ અનધિકૃત પહોંચ થઈ હોવાની આશંકા વ્યક્ત કરવામાં આવી છે. જો કે, એરલાઈન્સે રાહતના સમાચાર આપતા જણાવ્યું છે કે એમાડેિયસે પુષ્ટિ કરી છે કે આ ઘટનામાં ગ્રાહકોના બેંક ખાતા કે ક્રેડિટ કાર્ડની વિગતો સુરક્ષિત રહી છે અને કોઈ પણ બુકિંગ સાથે છેડછાડ કે ફેરફાર કરવામાં આવ્યા નથી.
આ સમગ્ર પ્રકરણ સામે આવ્યા બાદ સિંગાપોર એરલાઈન્સે સ્પષ્ટ કર્યું છે કે તેમની પોતાની આઈટી (IT) સિસ્ટમ હેક કે સુરક્ષા ભંગનો ભોગ બની નથી, પરંતુ સમસ્યા માત્ર તૃતીય પક્ષ (Third-party) એવા એમાડેિયસના પ્લેટફોર્મ પર જ સર્જાઈ હતી. સાયબર હુમલાની આ ઘટના બાદ એમાડેિયસે સ્વીકાર્યું હતું કે ટ્રાવેલ બુકિંગ ડિસ્પ્લે એન્વાયર્નમેન્ટમાં કોઈ નબળાઈ (Vulnerability) સર્જાઈ હતી, જોકે કુલ કેટલા ગ્રાહકો પ્રભાવિત થયા છે તે અંગે તેમણે કોઈ સ્પષ્ટ આંકડો આપ્યો નથી. હાલમાં સિંગાપોર એરલાઈન્સે સાવચેતીના પગલા રૂપે આગામી દિવસોમાં પ્રવાસ કરનાર પ્રભાવિત ગ્રાહકોનો વ્યક્તિગત રીતે સંપર્ક સાધીને તેમના બુકિંગ રેફરન્સ નંબર્સ બદલવાની પ્રક્રિયા શરૂ કરી દીધી છે.