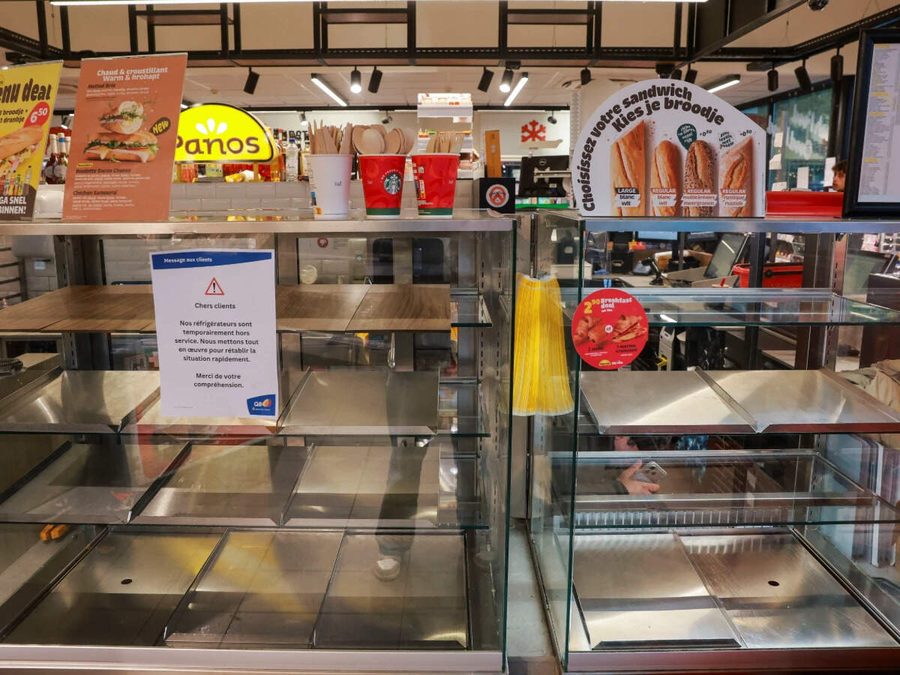
યુરોપના બેલ્જિયમ, સ્વીડન, લક્ઝમબર્ગ, ફિનલેન્ડ, આયર્લેન્ડ અને એસ્ટોનિયા સહિતના સાત દેશોમાં સુપરમાર્કેટની રેફ્રિજરેશન સિસ્ટમ્સ પર રહસ્યમય સાયબર હુમલાઓ થયા છે. હેકર્સોએ રિમોટ દ્વારા થર્મોસ્ટેટનું તાપમાન વધારીને ૫૦ ડિગ્રી સેલ્સિયસ સુધી પહોંચાડી દીધું હતું, જેના કારણે ફ્રિજમાં રાખેલો ખોરાક અને નાશવંત ચીજવસ્તુઓ મોટા પ્રમાણમાં બગડી ગઈ હતી. યુરોપિયન યુનિયને આ ઘટનાઓને આપણી ફૂડ સપ્લાય ચેઈનને અસ્થિર કરવાનો અને ગ્રાહકોનો વિશ્વાસ તોડવાનો ઇરાદાપૂર્વકનો પ્રયાસ ગણાવ્યો છે. પરંપરાગત સાયબર હુમલાઓ ડેટા ચોરી કે ખંડણી વસૂલવા માટે થાય છે, પરંતુ આ હુમલાઓએ સીધું જ ભૌતિક નુકસાન પહોંચાડીને વેપારીઓની કામગીરી ઠપ કરી દીધી છે.
આ હુમલાઓ પાછળનું મુખ્ય કારણ વાચકો અને વેપારીઓ માટે ચિંતાનો વિષય બન્યું છે કેમ કે કોમર્શિયલ રેફ્રિજરેશન સિસ્ટમ્સ ઇન્ટરનેટ સાથે જોડાયેલી હોય છે. કોમ્પ્યુટર કે મોબાઇલ ફોનની જેમ આ સિસ્ટમ્સમાં નિયમિતપણે સિક્યુરિટી અપડેટ્સ કે પેચ ઇન્સ્ટોલ કરવામાં આવતા નથી, કારણ કે મશીનરીને બંધ કરવી એ ફૂડ રિટેલર્સ માટે વ્યવસાયિક દ્રષ્ટિએ મુશ્કેલ કાર્ય છે. હેકર્સોએ આ નબળાઈનો લાભ લઈને ખોરાકને નિશાન બનાવ્યો છે કારણ કે તે રોજિંદા જીવનને સીધી અસર કરે છે. રાન્સમવેર હુમલાઓની જેમ નાણાં ચૂકવીને કે સિસ્ટમ રીકવર કરીને બગડેલા ખોરાકને પાછો મેળવી શકાતો નથી, જે આ હુમલાઓની સૌથી મોટી ગંભીરતા દર્શાવે છે.
હાલમાં આ હુમલાઓ કોણે અને કયા હેતુસર કર્યા છે તે અંગે તપાસકર્તાઓ દ્વારા કોઈ ચોક્કસ માહિતી બહાર આવી નથી અને કોઈ જૂથે તેની જવાબદારી પણ સ્વીકારી નથી. નિષ્ણાતોના મતે, આ કોઈ રાજ્ય-સમર્થિત ક્ષમતાનું પ્રદર્શન હોઈ શકે અથવા કોઈ સ્વતંત્ર હેકરની કરતૂત હોઈ શકે છે. આ ઘટનાઓએ માત્ર સુપરમાર્કેટ જ નહીં પરંતુ હીટિંગ સિસ્ટમ્સ, સુરક્ષા કેમેરા અને ઘરેલું ઉપકરણો જેવા અન્ય સ્માર્ટ ઉપકરણોની સાયબર સુરક્ષા સામે પણ મોટા પ્રશ્નાર્થ ચિન્હો ખડા કર્યા છે. રિટેલર્સ અને સુરક્ષા એજન્સીઓ હવે ભવિષ્યમાં આવા હુમલાઓને રોકવા માટે સોફ્ટવેર અપડેટ્સ અને સાયબર સુરક્ષા વધારવા પર ભાર મૂકી રહી છે.