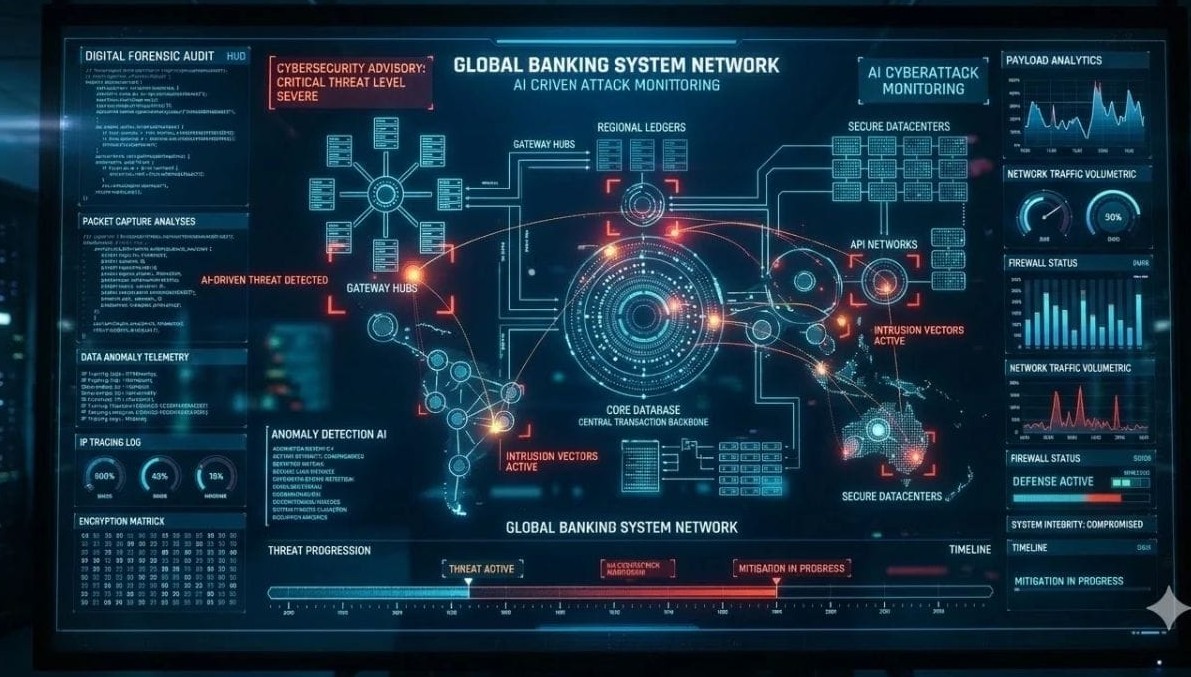
ભારતીય બેંકિંગ અને નાણાકીય ક્ષેત્રમાં સાયબર સુરક્ષાને લઈને ચિંતાઓ સતત વધી રહી છે. આ સ્થિતિને ધ્યાનમાં રાખીને દેશની સર્વોચ્ચ બેંક એટલે કે ભારતીય રિઝર્વ બેંક દ્વારા બેંકો, પેમેન્ટ સિસ્ટમ ઓપરેટરો અને અન્ય નાણાકીય સંસ્થાઓને સાયબર સુરક્ષા વધુ મજબૂત બનાવવા માટે અત્યંત કડક સૂચનાઓ જારી કરવામાં આવી છે. તાજેતરમાં બહાર પાડવામાં આવેલી માર્ગદર્શિકા મુજબ જો સિસ્ટમમાં પાસવર્ડ લીક થવા અથવા અનધિકૃત ઘૂસણખોરી જેવી કોઈ પણ ઘટના સામે આવે, તો સંપૂર્ણ ફોરેન્સિક તપાસ અને સુરક્ષાની સત્તાવાર ખાતરી ન થાય ત્યાં સુધી સંબંધિત ટેકનોલોજી સિસ્ટમ સાથે ગંભીર ચેડાં થયાં હોવાનું માનીને જ આગળની કાનૂની અને ટેકનિકલ કાર્યવાહી કરવા પર ભાર મૂકવામાં આવ્યો છે. આ અગાઉ દેશની અગ્રણી કમ્પ્યુટર ઇમરજન્સી રિસ્પોન્સ ટીમ દ્વારા પણ સાયબર હુમલામાં આર્ટિફિશિયલ ઇન્ટેલિજન્સ આધારિત સ્વાયત્ત સાધનોના વધતા ઉપયોગ અંગે ગંભીર ચેતવણી આપવામાં આવી હતી.
આજના આધુનિક યુગમાં સાયબર ગુનેગારો સ્વાયત્ત આર્ટિફિશિયલ ઇન્ટેલિજન્સ એજન્ટોનો વ્યાપક ઉપયોગ કરીને સિસ્ટમની નબળાઈઓ ઝડપથી શોધી રહ્યા છે. આ પ્રકારના અદ્યતન સાધનો માનવીય હસ્તક્ષેપ વિના વિવિધ પ્રકારની જટિલ કામગીરીનું આયોજન કરી શકે છે, આદેશો ચલાવી શકે છે અને સુરક્ષાની સામાન્ય ખામીઓનો લાભ લઈને સિસ્ટમમાં ગેરકાયદેસર પ્રવેશ મેળવી શકે છે. સૌથી આશ્ચર્યજનક અને ચિંતાજનક બાબત એ છે કે અસરગ્રસ્ત સંસ્થાઓને પોતાની જ સિસ્ટમમાં થયેલી અનધિકૃત ઘૂસણખોરીની સાદી જાણ પણ થઈ શકતી નથી. આર્ટિફિશિયલ ઇન્ટેલિજન્સ આધારિત સાધનોના ઉપયોગથી કેટલાક ગંભીર સાયબર હુમલાઓમાં શરૂઆતની ઘૂસણખોરીથી લઈને ડેટા ચોરી કે નુકસાન પહોંચાડવા સુધીનો સમય દિવસો અને અઠવાડિયામાંથી ઘટીને માત્ર કેટલાક કલાકો જેટલો જ રહી ગયો છે, જે નાણાકીય સંસ્થાઓ માટે મોટો ખતરો સાબિત થઈ રહ્યો છે.
આ ગંભીર પરિસ્થિતિને પહોંચી વળવા માટે રિઝર્વ બેંકની સૂચના અનુસાર તમામ નાણાકીય સંસ્થાઓએ પોતાની સાથે સાથે તૃતીય-પક્ષ સેવા પ્રદાતાઓની સાયબર સુરક્ષા વ્યવસ્થાની પણ ઊંડાણપૂર્વક સમીક્ષા કરવી અનિવાર્ય બન્યું છે. સંસ્થાઓએ જાહેર ઇન્ટરનેટ પરથી વહીવટી અને મેનેજમેન્ટ ઇન્ટરફેસ સંપૂર્ણપણે દૂર કરવા, વહીવટી પ્રવેશ માટે મલ્ટી-ફેક્ટર ઓથેન્ટિકેશન ફરજિયાત લાગુ કરવા અને લીક થયેલા પાસવર્ડ તથા ઍક્સેસ કી શોધવા માટે સોર્સ કોડ તેમજ ક્લાઉડ સ્ટોરેજનું નિયમિત ઓડિટ કરવાનું રહેશે. આ ઉપરાંત, જૂના અને બિનઉપયોગી પ્રોગ્રામ્સ બંધ કરવા તેમજ શંકાસ્પદ લેવડદેવડ પર રીઅલ-ટાઇમ ધોરણે સતત નજર રાખવાની રહેશે જેથી કોઈપણ મોટા નાણાકીય નુકસાનને સમયસર અટકાવી શકાય.