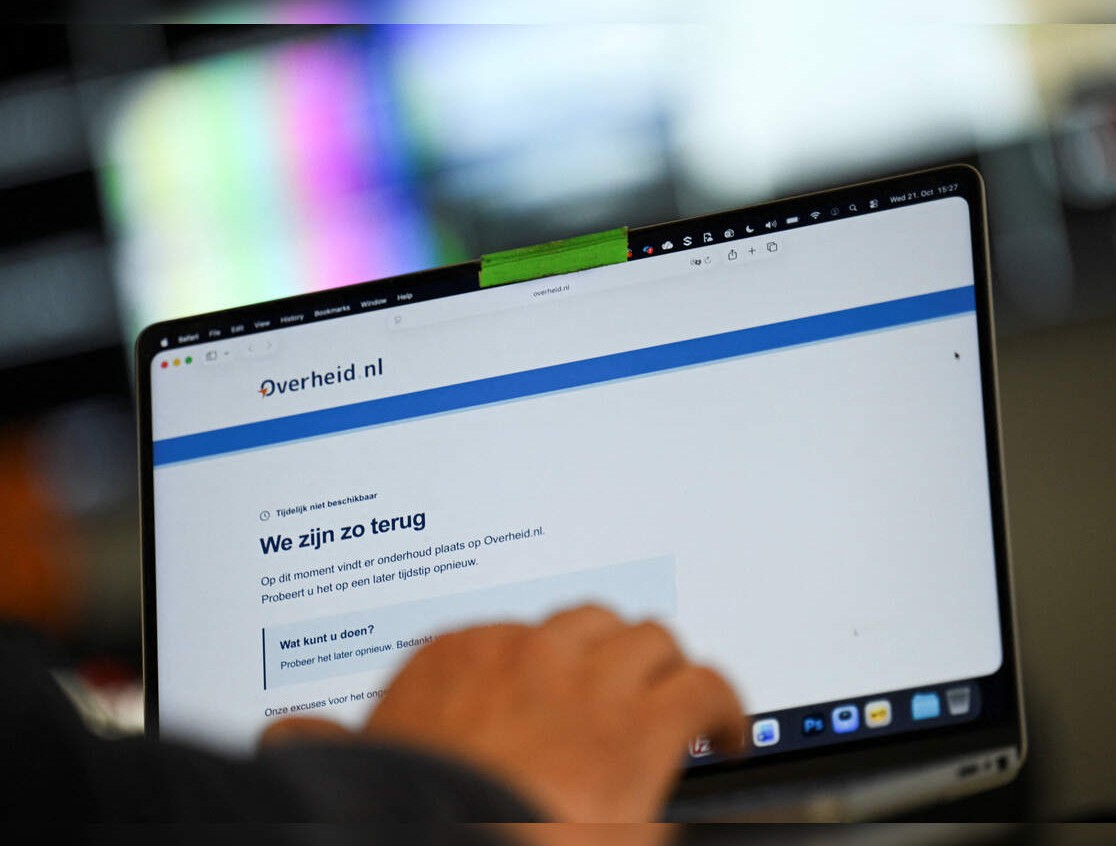
વિશ્વભરની ઇન્ટરનેટ સુરક્ષામાં એક મોટો ખતરો ઊભો થયો છે, કારણ કે ઇન્ટરનેટની અંદાજે સિત્તેર ટકા વેબસાઇટ્સના પાયામાં રહેલી પીએચપી પ્રોગ્રામિંગ ભાષામાં બે અત્યંત ગંભીર ક્ષતિઓ મળી આવી છે. આ ખામીઓની ગંભીરતા એટલી વધારે છે કે યુરોપિયન યુનિયનની સાયબર સુરક્ષા એજન્સીએ સંબંધિત સંસ્થાઓને તાત્કાલિક અસરથી પ્રભાવિત વેબસાઇટ્સને અસ્થાયી રૂપે બંધ કરી દેવાની ગંભીર ચેતવણી આપી છે. પીએચપી એ એક એવી નિઃશુલ્ક અને ઓપન સોર્સ ભાષા છે જે પડદા પાછળ રહીને વેબસાઇટ્સનું સંચાલન કરે છે. પ્રખ્યાત બ્લોગિંગ અને વેબસાઇટ નિર્માણ પ્લેટફોર્મ વર્ડપ્રેસ પણ આ જ ભાષા પર આધારિત છે, જેના કારણે વિશ્વના લાખો નાના-મોટા વ્યવસાયો, સરકારી પોર્ટલ અને સમાચાર માધ્યમો આ સુરક્ષા જોખમના સિકંજામાં આવી ગયા છે.
સાયબર સુરક્ષાના ધોરણો અનુસાર આ બંને ખામીઓને દસમાંથી બારણું રેટિંગ આપવામાં આવ્યું છે, જે દર્શાવે છે કે કોઈપણ પાસવર્ડ કે અધિકૃતતા વગર ઇન્ટરનેટના માધ્યમથી હેકર્સો નબળા સર્વર પર સીધો કાબૂ મેળવી શકે છે. આ સુરક્ષા છિદ્રનો લાભ લઈને સાયબર અપરાધીઓ ગુપ્ત માહિતી ચોરી શકે છે, વેબસાઇટના પૃષ્ઠો બદલી શકે છે કે પછી સમગ્ર સર્વર સિસ્ટમને હાઇજેક કરી શકે છે. ખાસ કરીને નાના વેબસાઇટ સંચાલકો પાસે કોઈ સુરક્ષા ટીમ ન હોવાથી આ જોખમ અનેકગણું વધી જાય છે. ક્લાઉડફ્લેર અને ગોડેડી જેવી દિગ્ગજ હોസ്റ്റിંગ કંપનીઓએ જણાવ્યું છે કે આ ખામીનો લાભ લેવા માટે પ્રારંભિક હુમલાઓ પણ શરૂ થઈ ચૂક્યા છે અને પરંપરાગત સ્વચાલિત અપડેટ્સ દ્વારા આનો ત્વરિત ઉકેલ લાવવો મુશ્કેલ છે.
આ ગંભીર ખામીઓને શોધવાનું શ્રેય આર્ટિફિશિયલ ઇન્ટેલિજન્સ આધારિત આધુનિક મોડેલોને જાય છે. સુરક્ષા સંશોધન સંસ્થાઓએ આર્ટિફિશિયલ ઇન્ટેલિજન્સ ટેકનોલોજીની મદદથી દાયકાઓથી અજાણ રહેલી આ ખામીઓને શોધી કાઢી છે, જેને સોફ્ટવેર ઇતિહાસની સૌથી ખતરનાક ક્ષતિઓમાં ગણવામાં આવી રહી છે. બીજી તરફ, અમેરિકી સરકારે પણ આ માનીને ગંભીરતાથી નોંધ લીધી છે અને ફેદલ એજન્સીઓ સાથે મળીને સુરક્ષા પેચ વહેલી તકે બહાર પાડવા માટે સંકલન સાધી રહી છે. નિષ્ણાતોના મતે, જ્યાં સુધી સોફ્ટવેર ડેવલપર્સ દ્વારા સત્તાવાર સુધારો કે પેચ રજૂ ન થાય, ત્યાં સુધી સંવેદનશીલ ડેટા અને સરકારી પોર્ટલને સુરક્ષિત રાખવા માટે વેબસાઇટ્સને ઓફલાઇન રાખવી જ એકમાત્ર સલામત વિકલ્પ છે.